Resuma este artigo com IA


Quer ver mais deste site no Google?
Adicione este site às suas fontes preferidas.

Última modificação em 22/08/2026
A integração de alarme com controle de acesso deve ser contratada com base em compatibilidade técnica, continuidade operacional, custos previsíveis e responsabilidades documentadas. O projeto precisa associar eventos de intrusão, credenciais e comandos sem criar uma nova dependência difícil de manter. Para estruturar essa decisão, vale combinar este diagnóstico com os critérios de uma plataforma de segurança eletrônica adequada.
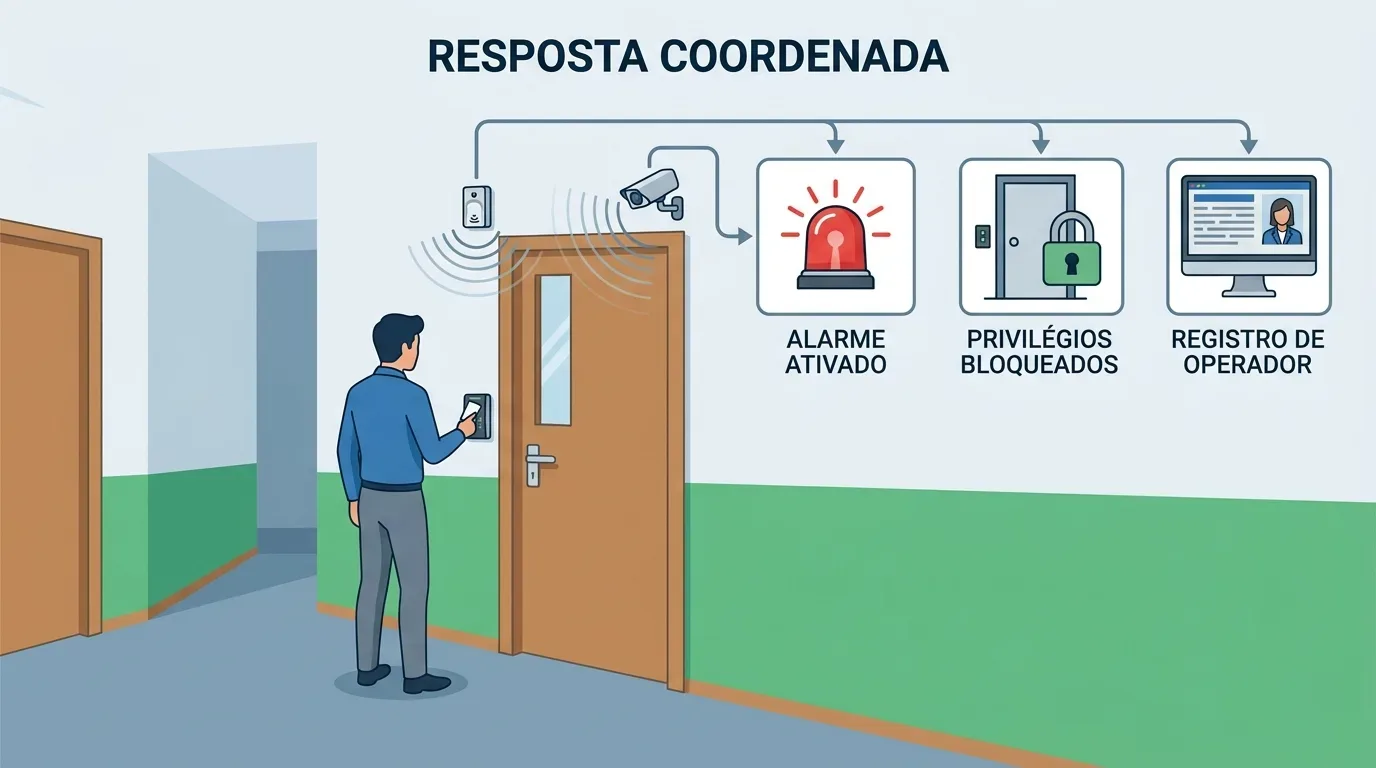
O benefício esperado é uma resposta coordenada: uma porta forçada pode gerar alarme, bloquear privilégios definidos e registrar o operador responsável. A análise abaixo ajuda integradores, consultores e gestores a separar demonstração comercial de capacidade comprovada.
O que a integração precisa entregar
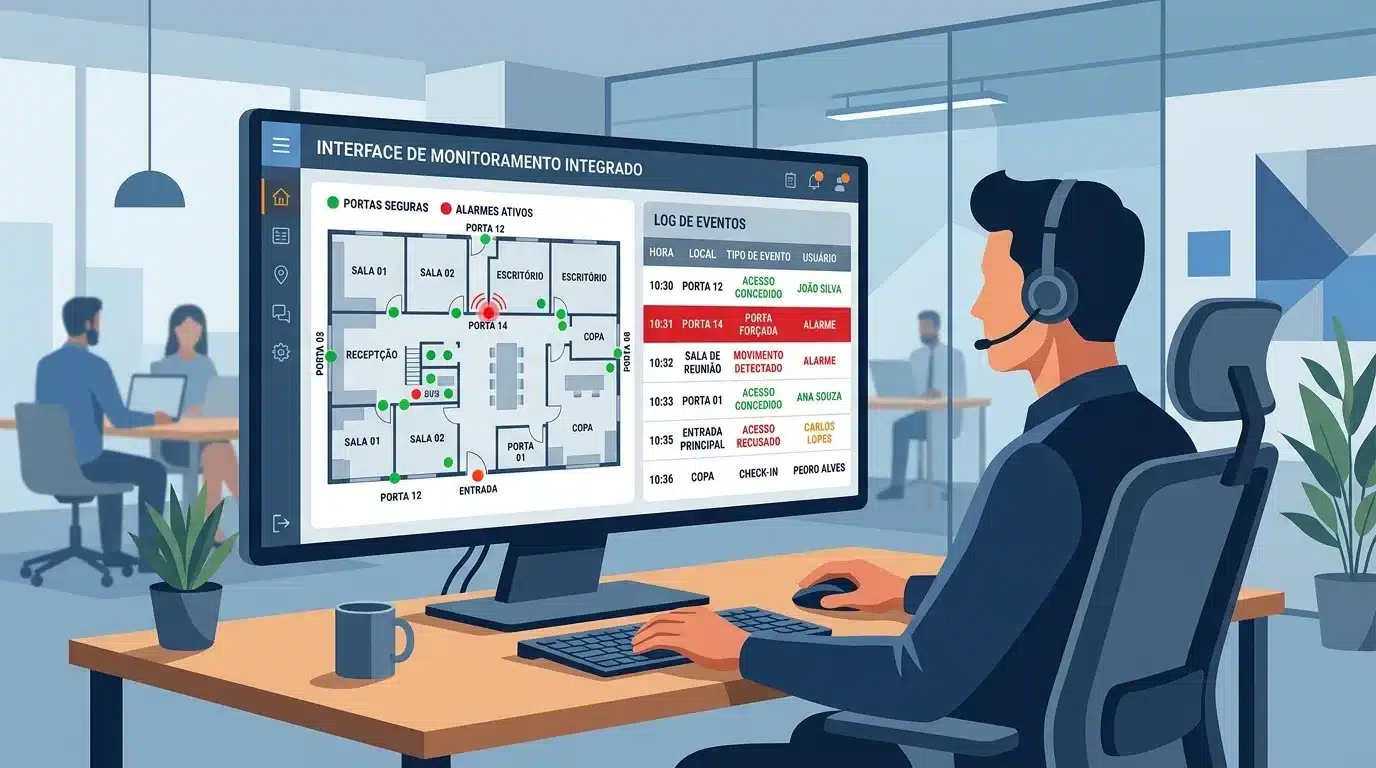
Uma arquitetura integrada conecta eventos, regras e registros entre o painel de alarme e a plataforma de acesso. Cada componente continua executando sua função, enquanto a camada de gestão coordena as respostas autorizadas.
O ponto central é definir quais ocorrências exigem ação automática e quais dependem de confirmação humana. Um sensor em área restrita pode acionar uma política diferente daquela aplicada a uma porta de circulação.
- Rastreabilidade: cada evento deve conservar origem, horário, dispositivo, ação executada e usuário responsável;
- Regra de resposta: o sistema precisa permitir prioridades, exceções, horários e níveis de autorização;
- Operação local: portas e zonas críticas devem manter comportamento seguro durante indisponibilidade da rede;
- Administração: perfis separados devem limitar configuração, consulta, manutenção e aprovação de comandos;
- Expansão: novos controladores e painéis devem entrar sem refazer toda a arquitetura.
Uma solução que apenas exibe alarmes em outra tela oferece integração visual, não integração operacional. A diferença aparece quando a rede falha, um equipamento é substituído ou uma regra precisa ser auditada.
Protocolos definem a integração real
Protocolos e interfaces determinam se os equipamentos conseguem trocar eventos de forma segura, bidirecional e documentada. A compatibilidade precisa ser comprovada no ambiente previsto, pois nomes comerciais semelhantes escondem limitações importantes.
Em uma prova de conceito, o integrador deve observar o caminho completo do evento. O teste começa no sensor ou leitor, passa pelo controlador e termina no registro da ação.
- Origem: confirme se o painel envia eventos por protocolo de internet (IP), contato monitorado, relé ou interface documentada;
- Interpretação: verifique se a plataforma diferencia porta aberta, porta forçada, coação, perda de comunicação e alarme confirmado;
- Resposta: teste comandos de bloqueio, desbloqueio, mudança de perfil e acionamento manual com dupla autorização;
- Integração: avalie a interface de programação de aplicações (API), webhooks, autenticação, limites de requisição e versionamento;
- Auditoria: confirme se o registro preserva o evento original, a regra aplicada e o resultado do comando.
A documentação deve informar modelos compatíveis, versões de firmware, campos de evento e comportamento diante de mensagens duplicadas. Para aprofundar a camada de origem, o artigo sobre central de alarme IP para projetos corporativos ajuda a comparar arquitetura e protocolos.
Na prática, uma demonstração sem teste de falha vale pouco. Desconecte a rede, interrompa a comunicação com o painel e observe se os registros permanecem íntegros.
SLA precisa medir o incidente
O acordo de nível de serviço (SLA) precisa transformar disponibilidade e suporte em obrigações verificáveis. Expressões como atendimento prioritário não substituem prazos, canais e critérios de aceite.
O contrato deve separar falha de software, indisponibilidade de comunicação, defeito de hardware e erro de configuração. Cada ocorrência pode exigir um tempo de resposta, contenção e solução diferente.
Item contratual | O que especificar |
|---|---|
Disponibilidade | Escopo medido, janela de manutenção e exclusões justificadas |
Atendimento | Canal, horário, classificação e tempo máximo para resposta |
Restauração | Prazo para recuperar funções críticas e registrar a causa |
Escalonamento | Responsáveis técnicos, gestores envolvidos e comunicação ao cliente |
Penalidade | Créditos, descontos ou medidas previstas para descumprimento |
A continuidade também depende do desenho de rede. Quando o projeto exige caminhos alternativos, a análise de redundância de rede na camada de acesso deve ocorrer antes da assinatura, não depois da primeira interrupção.
Peça relatórios de atendimento e critérios de medição durante a negociação. Sem evidência operacional, o SLA vira promessa difícil de cobrar.
Licenciamento muda o custo total
O custo total de propriedade (TCO) inclui aquisição, implantação, licenças, suporte, atualização, treinamento, expansão e substituição de componentes. Uma proposta barata na entrada pode transferir despesas para cada novo usuário, porta ou unidade.
O comprador precisa entender a unidade de cobrança e a validade de cada licença. O contrato deve responder se o valor depende de dispositivos, eventos, operadores, locais, integrações ou armazenamento.
- Modelo de licença: identifique cobrança perpétua, recorrente, por dispositivo, por usuário ou por módulo;
- Expansão: registre o preço e a regra para adicionar portas, zonas, painéis e unidades;
- Atualizações: defina quais versões estão incluídas e quando uma migração gera custo;
- Dados: esclareça armazenamento, exportação, retenção e acesso aos registros após o término;
- Saída: determine como ocorre a portabilidade e quais recursos permanecem disponíveis sem renovação.
O lock-in aparece quando somente o fornecedor consegue interpretar eventos, alterar regras ou recuperar históricos. A leitura sobre fragmentação de fornecedores e TCO amplia essa avaliação financeira.
Para uma decisão de fundo de funil, a planilha deve comparar pelo menos três cenários: implantação inicial, expansão prevista e encerramento contratual. Essa conta aproxima o preço da realidade operacional.
Falhas aparecem nas transições
Os maiores riscos surgem nas transições entre dispositivos, redes, regras e equipes. Um evento pode existir no painel, desaparecer na plataforma ou gerar uma resposta sem autorização adequada.
O teste precisa reproduzir as condições que costumam ser ignoradas na apresentação comercial. A equipe deve registrar evidências, horários e responsáveis por cada resultado.
- Perda de rede: verifique a operação local, a fila de eventos e a sincronização após o retorno;
- Relógios diferentes: compare horários do painel, controlador, servidor e estação de operação;
- Credencial desativada: confirme se o bloqueio alcança áreas vinculadas e dispositivos offline;
- Evento duplicado: avalie se uma mesma ocorrência gera respostas repetidas ou registros conflitantes;
- Troca de equipamento: teste restauração de configuração, associação de identidade e manutenção do histórico.
Falhas silenciosas são mais perigosas que alertas visíveis, porque criam confiança em uma automação que deixou de funcionar. O diagnóstico das falhas comuns em sistemas eletrônicos de segurança ajuda a montar casos de teste.
O integrador também precisa definir o procedimento manual. Uma equipe treinada deve saber quem autoriza a abertura, como registra a exceção e quando encerra o modo degradado.
Contrato precisa virar checklist
O contrato deve traduzir a arquitetura aprovada em entregas, limites e responsabilidades. A especificação técnica sozinha não protege o cliente quando o fornecedor terceiriza suporte ou altera uma interface.
Antes de assinar, solicite anexos que descrevam os seguintes pontos:
- diagramas de comunicação, equipamentos, versões e dependências externas;
- matriz de responsabilidades entre fabricante, integrador, cliente, rede e monitoramento;
- critérios de aceite para eventos, comandos, falhas, auditoria e recuperação;
- política de atualização, correção de vulnerabilidades e comunicação de mudanças;
- regras de acesso técnico, registro de atividades e proteção das credenciais administrativas;
- condições de exportação, retenção e descarte de dados associados a pessoas identificáveis.
Quando houver biometria ou vínculo entre identidade e ocorrência, inclua responsabilidades relacionadas à Lei Geral de Proteção de Dados Pessoais (LGPD), especialmente finalidade, acesso e retenção. A Lei Geral de Proteção de Dados Pessoais deve orientar a revisão jurídica do projeto.
A auditoria não termina na assinatura: o artigo sobre auditoria do controle de acesso corporativo mostra como transformar registros em evidência de governança.
Antes de aprovar a integração de alarme com controle de acesso, exija testes documentados, custos de ciclo de vida e um acordo de nível de serviço (SLA) que defina resposta, restauração e responsabilidade. Essa disciplina reduz surpresas para o cliente e protege a reputação técnica do integrador.
O primeiro teste deve confirmar um evento completo, desde o sensor ou leitor até o registro, a regra aplicada e a resposta autorizada.
Quer estruturar um projeto de integração seguro, eficiente e sem surpresas operacionais? Fale com os especialistas da Commbox e solicite um diagnóstico completo para a infraestrutura da sua empresa.
Perguntas frequentes
Qual é o primeiro teste antes da contratação?
O primeiro teste deve confirmar um evento completo, desde o sensor ou leitor até o registro, a regra aplicada e a resposta autorizada. Uma demonstração sem teste de falha, como desconectar a rede e verificar se os registros permanecem íntegros, vale pouco.
Uma API garante integração bidirecional?
Não. Uma API pode apenas consultar eventos, portanto o contrato deve confirmar comandos disponíveis, autenticação, permissões, limites e registros de retorno.
O que um SLA deve informar?
Um SLA deve informar disponibilidade, canais, classificação, tempo de resposta, prazo de restauração, escalonamento e consequências do descumprimento.
Como evitar dependência do fornecedor?
A dependência diminui quando o cliente exige documentação, formatos de exportação, acesso aos registros, compatibilidade declarada e regras claras para encerramento.
Quem responde por uma falha de integração?
A responsabilidade precisa estar na matriz contratual, separando fabricante, integrador, cliente, rede e operação, com evidências para cada etapa.