Resuma este artigo com IA


Quer ver mais deste site no Google?
Adicione este site às suas fontes preferidas.

Segurança em instituições financeiras nunca foi apenas uma questão operacional. É um requisito regulatório, um compromisso de governança e uma condição para a continuidade do negócio.
Bancos, cooperativas de crédito, fintechs e demais instituições do setor operam sob normas rígidas, auditorias periódicas e exposição constante a riscos físicos, digitais e reputacionais. Quem lidera a segurança nesse ambiente sabe que tecnologia, processos e conformidade precisam funcionar como um sistema único — não como camadas separadas.
Segurança em instituições financeiras: requisito estratégico e regulatório
A segurança financeira, no contexto corporativo, vai além da proteção de cofres e numerários. Envolve a proteção de ativos físicos, informações sensíveis de clientes, infraestrutura tecnológica crítica e a reputação da instituição perante reguladores, parceiros e o mercado.
Bancos, cooperativas, fintechs e demais instituições reguladas operam sob um conjunto exigente de requisitos:
- Normas do Banco Central, que determinam estruturas formais de gestão de riscos e segurança cibernética;
- Requisitos de segurança cibernética, que impõem monitoramento contínuo, controle de acessos e resposta a incidentes;
- Políticas internas de governança, com responsabilização da alta administração sobre falhas de conformidade;
- Auditorias periódicas, internas e externas, que exigem registros rastreáveis e processos documentados.
Negligenciar qualquer uma dessas frentes não gera apenas vulnerabilidades operacionais — gera exposição regulatória com consequências que vão de sanções administrativas a danos reputacionais irreversíveis. Por isso, segurança em instituições financeiras é, antes de tudo, uma decisão estratégica da liderança.
Conformidade regulatória: o que as instituições financeiras precisam garantir
A Resolução 4.966 do Banco Central estabelece que instituições financeiras devem manter estrutura formal de gerenciamento de riscos, com políticas, processos e sistemas adequados para identificar, avaliar, monitorar e controlar exposições a riscos operacionais — incluindo os de natureza física e de acesso.
Na prática, cumprir essas exigências regulatórias exige:
- Estrutura formal de gerenciamento de riscos, com políticas documentadas e revisadas periodicamente pela alta administração;
- Monitoramento contínuo de eventos, acessos e ocorrências em todas as áreas da instituição;
- Registro e controle de acessos com rastreabilidade completa — quem entrou, onde, quando e com qual autorização;
- Responsabilidade da alta administração, com prestação de contas sobre a eficácia dos controles implementados.
Compliance regulatório não se sustenta apenas com intenção — exige tecnologia que gere evidências auditáveis e processos que garantam conformidade mesmo sob pressão operacional. Instituições que tratam esse requisito como formalidade descobrem a falha no pior momento: durante uma auditoria ou após um incidente.
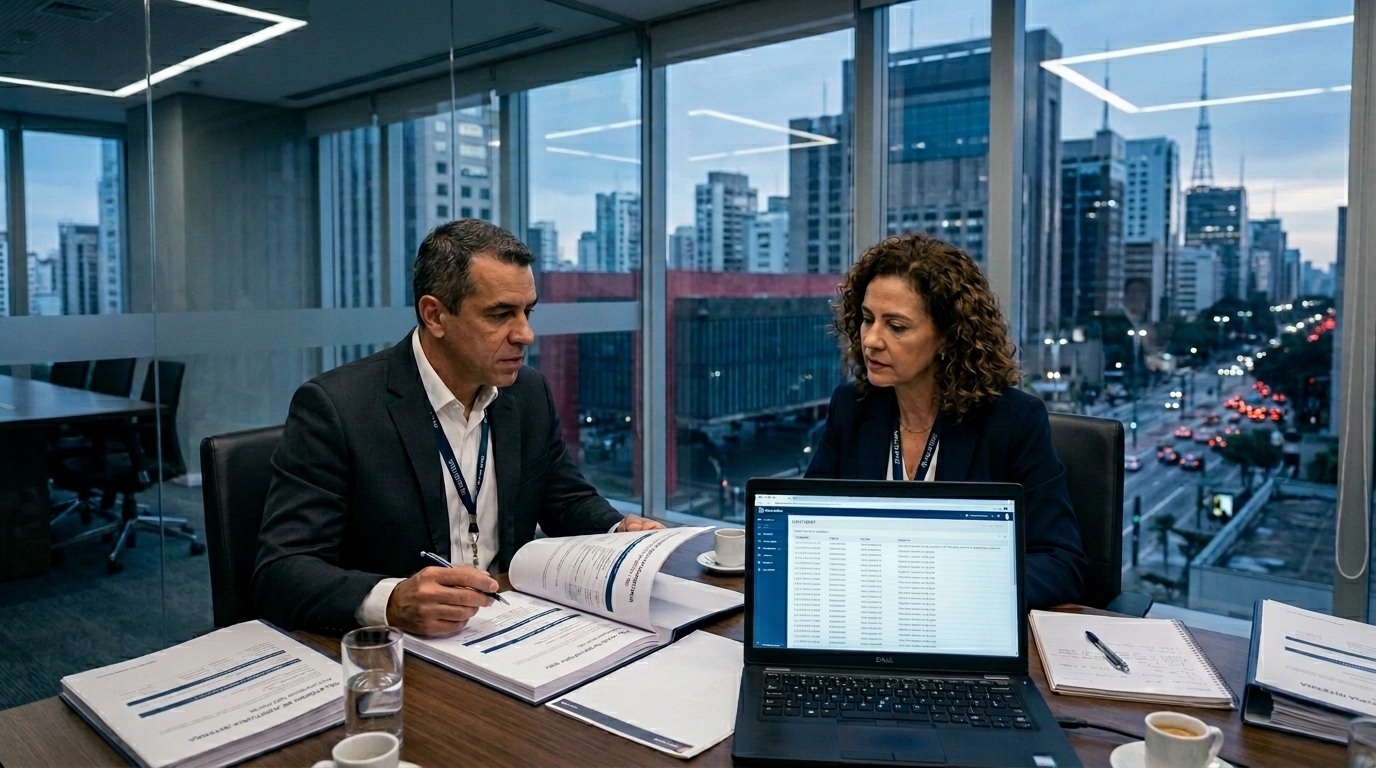
Controle de acesso em instituições financeiras: proteção física e lógica integradas
O sistema de segurança de um banco opera em múltiplas camadas, e o controle de acesso físico é o ponto onde a proteção e a conformidade se encontram de forma mais concreta. Ele define quem pode estar em cada área, em qual horário e com qual nível de autorização — e registra tudo isso de forma auditável.
Em instituições financeiras, as áreas que exigem controle de acesso com maior rigor incluem cofres e tesourarias, CPDs e salas de servidores, centros de processamento de dados, áreas de atendimento restrito e back-office operacional. Cada uma dessas áreas representa um ponto de risco específico — e exige uma camada de proteção correspondente.
Um sistema de controle de acesso estruturado para esse ambiente precisa oferecer:
- Múltiplos níveis de autorização, com perfis distintos para colaboradores, terceiros e visitantes em cada área;
- Monitoramento em tempo real com integração entre controle de acesso e CFTV, vinculando registro de evento à imagem correspondente;
- Registro completo de entradas e saídas, com histórico rastreável e exportável para auditorias internas e externas;
- Auditoria de acessos com relatórios detalhados por usuário, área, período e tipo de autorização.
O controle de acesso também atua como barreira primária contra fraudes internas — que, em instituições financeiras, representam uma das maiores fontes de perda operacional e exposição regulatória.
Pessoas, protocolos e procedimentos em segurança bancária
Os requisitos para atuar em segurança de banco incluem formação técnica especializada, capacitação em protocolos de resposta a incidentes e conhecimento sobre as normas regulatórias do setor financeiro. Mas a equipe é apenas uma das três camadas que sustentam a segurança de uma instituição financeira — as outras duas são processos e tecnologia.
Boas práticas relacionadas à dimensão humana e processual da segurança financeira incluem:
- Treinamento especializado e contínuo, com reciclagem periódica sobre procedimentos, ameaças emergentes e uso correto dos sistemas;
- Protocolos de resposta a incidentes, com fluxos definidos para diferentes tipos de ocorrência — desde tentativas de acesso indevido até emergências físicas;
- Procedimentos de controle de visitantes, com credenciamento prévio, identificação segura e registro de permanência por área;
- Revisão periódica de permissões, garantindo que ex-colaboradores, prestadores encerrados e perfis alterados não mantenham autorizações ativas.
Processos mal definidos criam vulnerabilidades que nenhum equipamento compensa. Quando pessoas, protocolos e tecnologia operam de forma integrada, a segurança da instituição deixa de depender de iniciativas individuais e passa a funcionar como sistema — previsível, auditável e escalável.
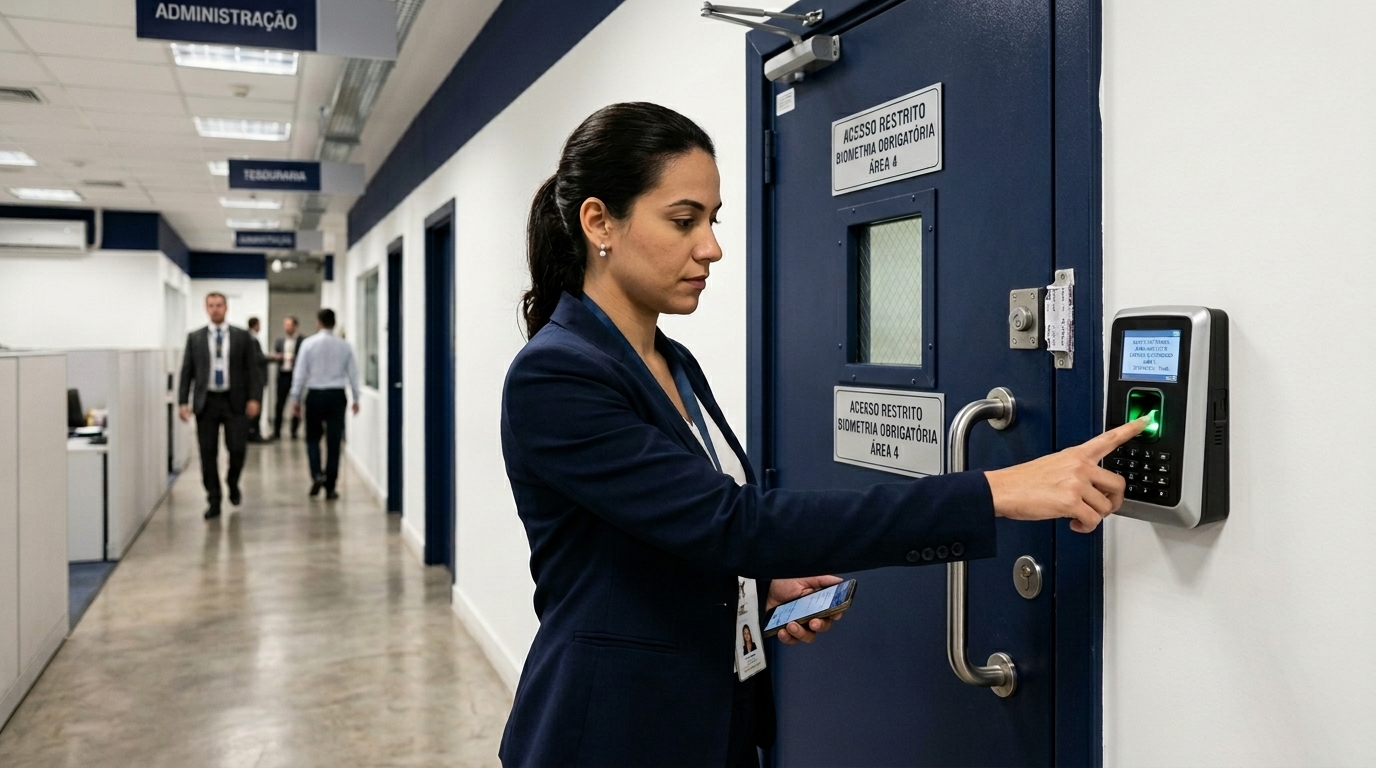
Boas práticas para instituições financeiras com segurança robusta e escalável
Instituições financeiras que crescem — abrindo agências, incorporando novos serviços ou expandindo a operação digital — precisam de sistemas de segurança que acompanhem essa evolução sem exigir substituições estruturais a cada ciclo.
As principais recomendações estratégicas para uma segurança robusta e escalável incluem:
- Integração entre segurança física e digital, com plataformas que conectam controle de acesso, alarme, CFTV e sistemas de TI em uma única camada de gestão;
- Monitoramento centralizado, com visibilidade em tempo real de todas as unidades a partir de uma única interface Web;
- Auditorias regulares, com revisão sistemática de registros, permissões e conformidade com normas vigentes;
- Gestão de riscos contínua, com análise periódica de vulnerabilidades e atualização de políticas de segurança;
- Soluções escaláveis para expansão de agências, que permitam incorporar novas unidades sem reconfiguração da arquitetura central.
A evolução regulatória no setor financeiro é constante — e a tecnologia de segurança precisa evoluir na mesma velocidade. Instituições que escolhem parceiros com domínio real de hardware e software garantem que essa evolução aconteça sem descontinuidades operacionais ou lacunas de conformidade.
Os controles de acesso da sua instituição sustentam uma auditoria hoje?
Se a resposta gerar qualquer dúvida, o risco já existe. A Commbox oferece uma plataforma completa de hardware e software — desenvolvida e fabricada no Brasil — com a robustez, escalabilidade e rastreabilidade que instituições financeiras de alta criticidade exigem.
Na prática, a solução inclui:
- Software SafeAccess com auditoria completa, relatórios detalhados por usuário, área e período, controle de anti-passback, dupla e tripla autenticação, gestão multisite e integração nativa com CFTV, RH e Microsoft AD — tudo auditável e exportável para processos de compliance;
- SafeAccess Portal para credenciamento remoto e controlado de visitantes e terceiros, com emissão de QR Code e registro rastreável de cada acesso autorizado;
- Terminais biométricos KP400, KP500 e TIB20 com leitores MIFARE, 125KHz e QR Code, para identificação segura e padronizada em cofres, CPDs, tesourarias e demais áreas críticas;
- Controladora IP MCA10 com capacidade para até 100.000 usuários, validação offline e intertravamento IP — garantindo operação contínua e acesso exclusivo em ambientes de alto risco;
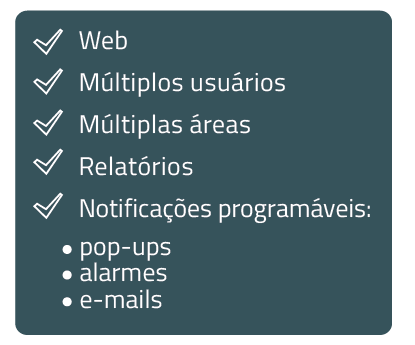
- Software SafeAlarm com monitoramento unificado de alarmes, módulo de ocorrências, fila de atendimento, dashboards em tempo real e relatórios automáticos para todas as unidades;
- MAP10 Blade com core único para alarme, controle de acesso e automação, criptografia AES 256 e programação 100% remota — ideal para agências e unidades distribuídas;
- Integração com CFTV, vinculando cada evento de acesso à imagem correspondente para evidências visuais auditáveis.
Entre em contato com a Commbox e estruture a segurança da sua instituição financeira com tecnologia integrada, rastreabilidade completa e conformidade regulatória sustentável.
Perguntas frequentes
É a proteção integrada de ativos físicos, informações sensíveis, infraestrutura tecnológica e reputação institucional. Em instituições financeiras, envolve conformidade regulatória, controle de acesso, monitoramento contínuo e gestão de riscos operacionais.
Formação técnica especializada, capacitação em protocolos de resposta a incidentes e conhecimento sobre normas regulatórias do setor financeiro. A atuação exige integração entre pessoas treinadas, processos definidos e tecnologia adequada.
Estabelece que instituições financeiras devem manter estrutura formal de gerenciamento de riscos, com políticas, processos e sistemas para identificar, monitorar e controlar exposições operacionais — incluindo controle de acessos físicos e digitais, com responsabilização da alta administração.
Opera em múltiplas camadas: controle de acesso com diferentes níveis de autorização, monitoramento integrado com CFTV, registro auditável de entradas e saídas, protocolos de resposta a incidentes e auditoria periódica de permissões e eventos.
Registra quem acessou cada área, quando e com qual autorização, permitindo identificar padrões anômalos, detectar acessos incompatíveis com o perfil do usuário e gerar evidências rastreáveis para investigações internas e processos regulatórios.
Porque crescem continuamente — com novas agências, serviços e regulações. Sistemas dimensionados apenas para a demanda atual geram retrabalho e lacunas de conformidade a cada expansão. Escalabilidade é requisito regulatório e operacional.