Resuma este artigo com IA


Quer ver mais deste site no Google?
Adicione este site às suas fontes preferidas.

Última modificação em 17/09/2026
Um plano de continuidade de segurança eletrônica define como manter a proteção mínima e recuperar controles após energia, servidor ou rede falharem. A resposta combina redundância, procedimentos manuais, comunicação e testes, em vez de depender de uma única plataforma. Essa lógica complementa um plano de segurança patrimonial, que organiza riscos, responsabilidades e prioridades antes da crise.
Para a diretoria, o ganho é transformar uma preocupação abstrata em requisitos verificáveis, com responsáveis, tempos de recuperação e critérios de retorno. Para a equipe técnica, a estrutura reduz improvisos quando o centro de controle, a comunicação ou a energia deixam de responder.
A queda interrompe a proteção operacional
Ao avaliar a continuidade de um sistema corporativo, a empresa precisa considerar o serviço prestado, não apenas o equipamento instalado. A câmera sem gravação, a porta sem validação e o alarme sem comunicação criam perdas diferentes, embora ocorram durante a mesma indisponibilidade.
Uma interrupção pode começar em um componente simples e alcançar toda a operação, especialmente quando energia, rede e servidor compartilham o mesmo ponto de falha. O risco aumenta quando ninguém sabe qual função deve permanecer ativa primeiro.
- Queda de energia: interrompe controladores, sensores, servidores e dispositivos de comunicação;
- Falha de servidor: afeta gravação, gestão centralizada, regras de automação e consultas de eventos;
- Indisponibilidade de rede: separa dispositivos distribuídos do centro de supervisão;
- Ataque cibernético: pode comprometer credenciais, integrações, configurações e evidências digitais.
O diagnóstico das falhas mais comuns em sistemas eletrônicos de segurança ajuda a ampliar essa leitura. A continuidade começa quando cada interrupção recebe uma resposta operacional clara.
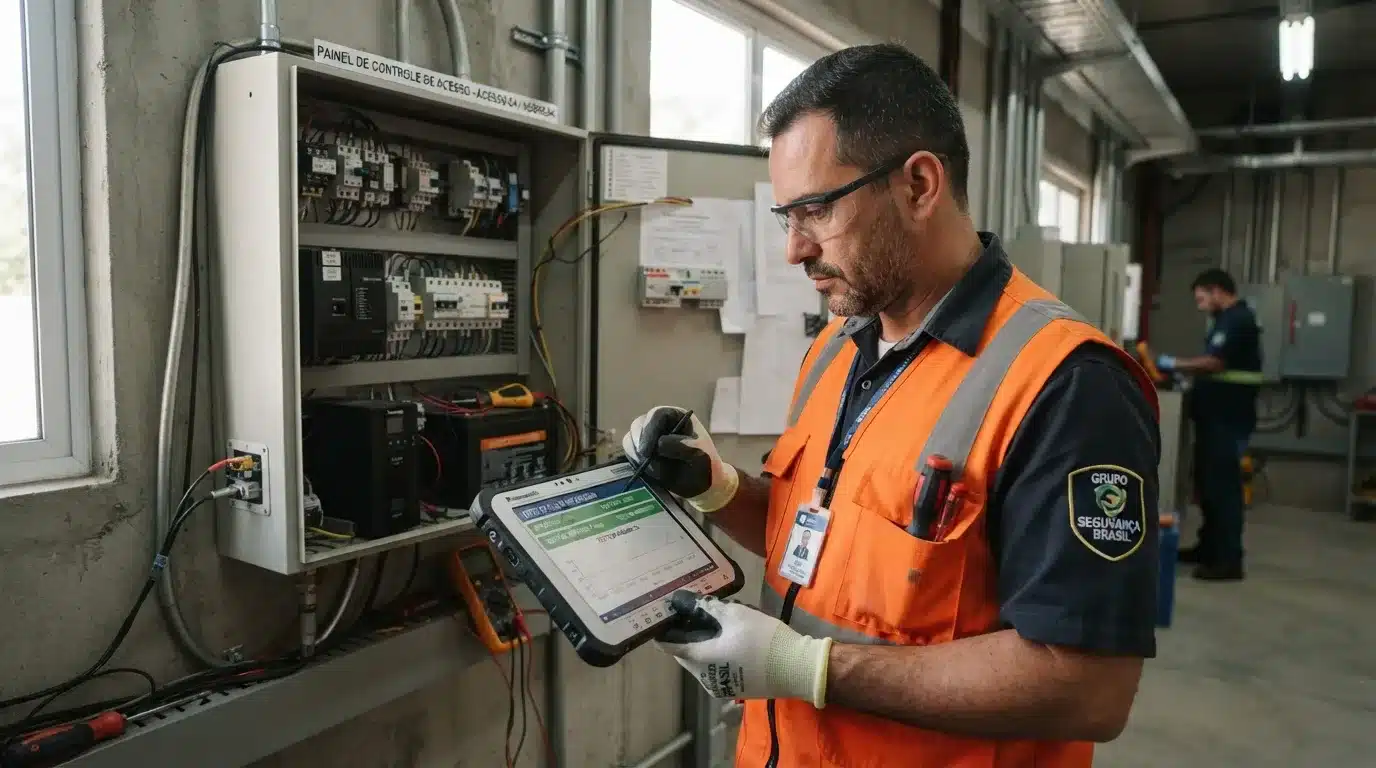
Resposta direta: o sistema não precisa manter todas as funções durante uma crise, mas deve preservar as funções certas. Essa escolha depende do risco para pessoas, patrimônio, processo produtivo e rastreabilidade.
O plano começa pela análise de impacto
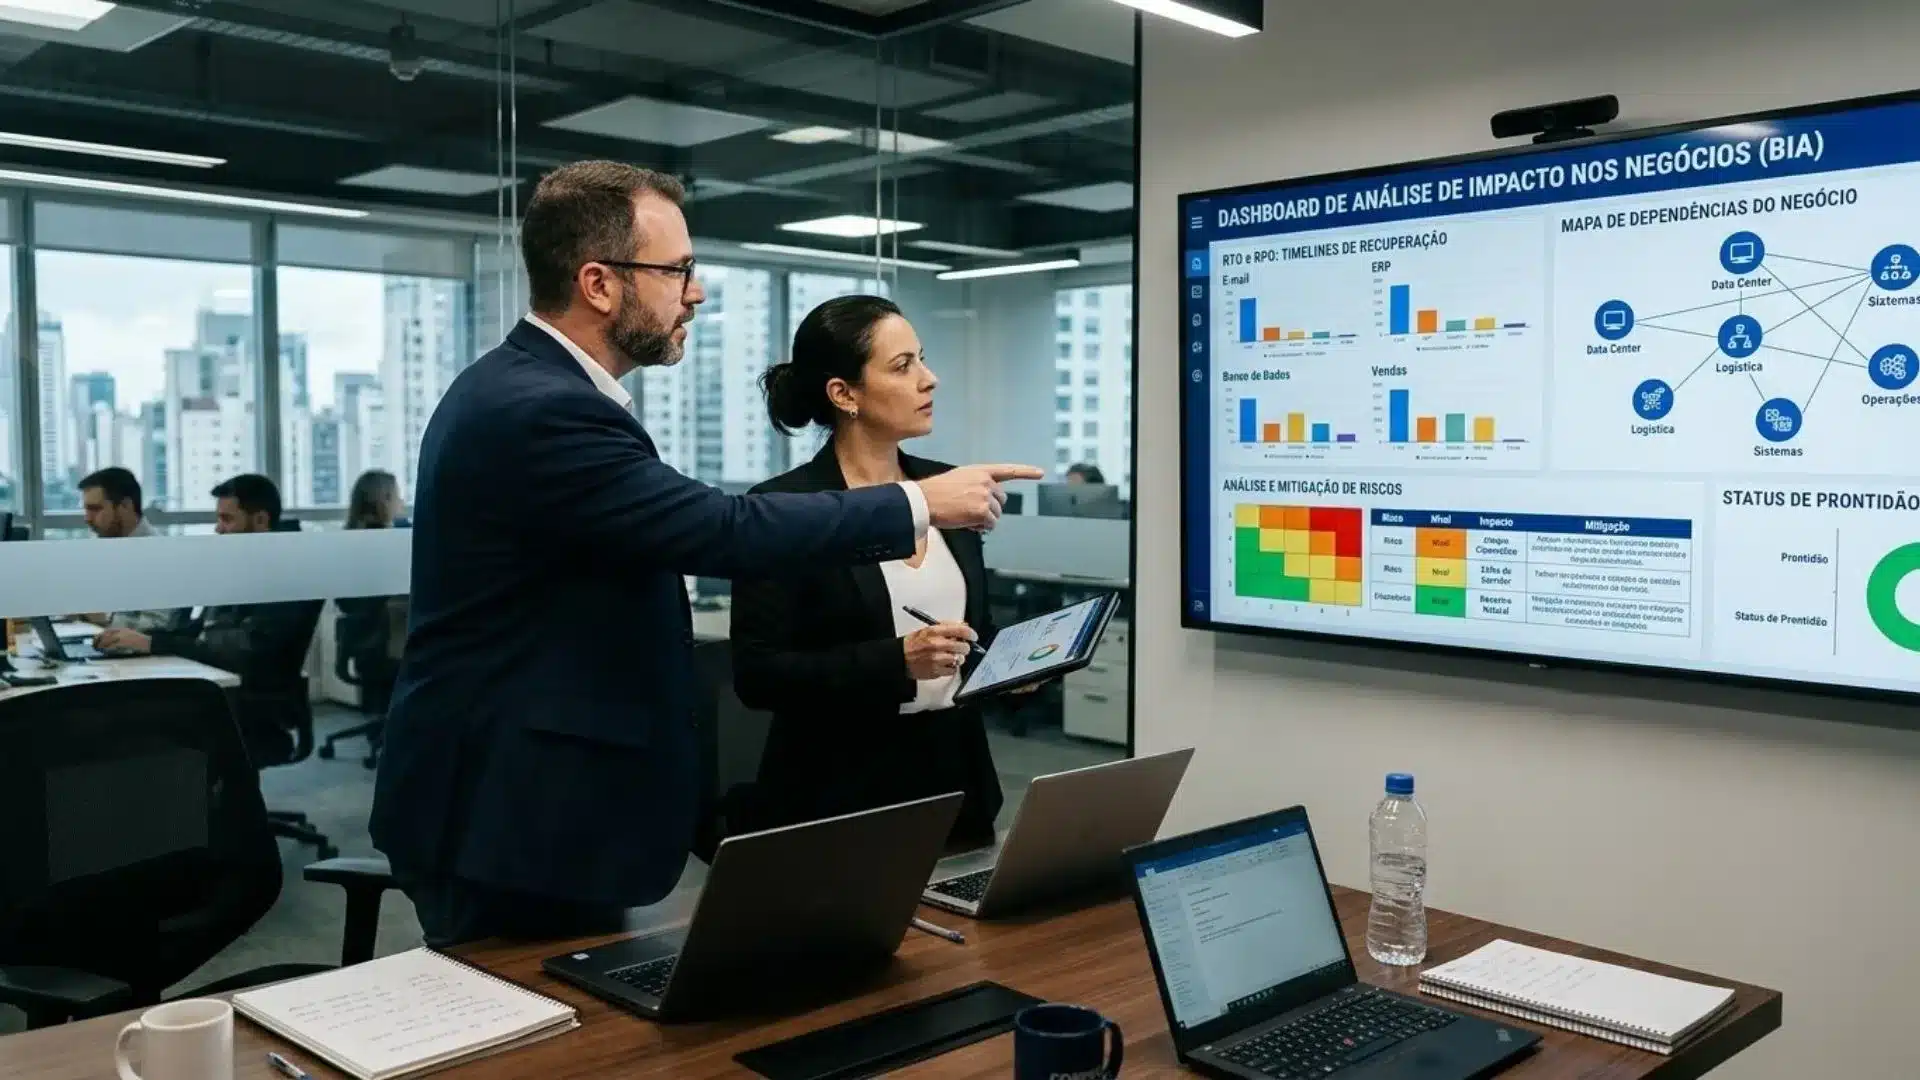
Uma análise de impacto operacional identifica quais serviços de segurança sustentam a atividade e qual perda a empresa consegue suportar. O levantamento deve reunir segurança, TI, operações, facilities e liderança responsável pelo negócio.
O tempo objetivo de recuperação (RTO) indica quanto tempo uma função pode permanecer indisponível. O ponto objetivo de recuperação (RPO) define quanta informação pode ser perdida após uma falha. Esses parâmetros orientam arquitetura, orçamento e testes.
Para evitar decisões genéricas, registre os dados abaixo para cada função:
- Serviço protegido: descreva a função, o local e o processo que dependem dela;
- Impacto da parada: avalie exposição, interrupção operacional, risco humano e perda de evidências;
- Prioridade de retorno: ordene os serviços que precisam voltar primeiro;
- Dependências: relacione energia, rede, armazenamento, autenticação, integrações e equipe;
- Responsável: indique quem decide, quem executa e quem comunica a evolução.
O processo de mitigação de riscos de segurança empresarial oferece uma base útil para essa priorização. Sem impacto e dependências documentados, a redundância pode proteger uma função secundária e deixar o processo mais sensível exposto.
Redundância reduz pontos de falha
Redundância é a existência de um caminho alternativo capaz de assumir uma função quando o caminho principal falha. Ela precisa ser planejada por camada, porque duplicar equipamentos ligados à mesma energia não elimina a dependência original.
Camada | Alternativa possível | Validação necessária |
|---|---|---|
Energia | Fonte reserva e alimentação independente | Autonomia, transferência e retorno controlado |
Rede | Caminho secundário para funções prioritárias | Comutação e comunicação entre locais |
Servidor | Instância ou equipamento de recuperação | Restauração de serviço e consistência dos eventos |
Operação | Procedimento manual e equipe designada | Execução sem depender do sistema central |
Uma arquitetura integrada reduz a fragmentação durante a recuperação, desde que suas dependências sejam conhecidas. Na Commbox, o SafeAlarm reúne nativamente alarme, controle de acesso e automação em uma única plataforma, no modelo 3 em 1. A gestão unificada evita módulos extras para essas funções básicas e facilita a definição do estado seguro.
A escolha da plataforma deve considerar integração nativa, operação degradada, registros e suporte. O framework para escolher uma plataforma de segurança eletrônica ajuda a comparar esses critérios antes da contratação.
O desenho da redundância termina somente quando a equipe sabe qual caminho assume, em que condição isso ocorre e como confirmar o retorno. Sem essa validação, a segunda estrutura permanece apenas como uma promessa de disponibilidade.
Procedimentos manuais preservam o controle
Quando a automação fica indisponível, o procedimento manual preserva decisões básicas até a recuperação técnica. A meta é controlar entradas, áreas sensíveis, alarmes e registros sem criar uma operação improvisada.
A rotina deve ser simples o bastante para funcionar sob pressão, mas específica o bastante para impedir interpretações diferentes. Um fluxo possível inclui:
- Declarar a contingência: confirmar a falha, registrar o horário e comunicar os responsáveis;
- Definir o estado seguro: decidir quais portas permanecem bloqueadas, liberadas ou sob escolta;
- Assumir a validação: conferir identidades por procedimento alternativo e restringir acessos excepcionais;
- Manter a vigilância: distribuir rondas, rádio, chaves controladas e observação presencial conforme o risco;
- Reconstruir os eventos: registrar ocorrências, autorizações e mudanças para posterior conferência no sistema.
O procedimento também precisa prever perda de comunicação, pois um alarme local pode continuar ativo sem chegar ao centro de supervisão. A análise de soluções contra bloqueio de sinais em sistemas de segurança ajuda a separar falha técnica, interferência e ação intencional.
A operação manual não substitui a tecnologia por longos períodos. Ela compra tempo com rastreabilidade, reduz decisões contraditórias e mantém a proteção mínima até que a causa seja isolada.
Testes transformam intenção em capacidade
Um teste de continuidade verifica se pessoas, equipamentos e procedimentos funcionam juntos sob uma falha controlada. A atividade deve ser autorizada, delimitada e acompanhada para não criar um incidente real.
O roteiro precisa medir execução, não apenas confirmar que uma fonte reserva acendeu. Registre os pontos abaixo:
- Gatilho: defina qual componente será retirado e quais funções devem permanecer;
- Tempo: cronometre detecção, comunicação, decisão, comutação e recuperação;
- Operação: observe se a equipe executa o fluxo manual sem atalhos inseguros;
- Dados: confirme registros, eventos, imagens e permissões após o retorno;
- Correção: atribua prazo e responsável para cada desvio encontrado.
O resultado do teste deve alimentar mudanças de configuração, treinamento e infraestrutura. O checklist de hardening para dispositivos de segurança complementa essa etapa ao reduzir fragilidades que podem ampliar uma indisponibilidade.
Testes repetidos em condições diferentes revelam dependências ocultas, principalmente em ambientes multisite. A evidência registrada também facilita justificar investimentos, pois transforma a discussão sobre risco em uma lista de falhas observadas.
Como organizar a retomada segura
A retomada segura devolve funções por prioridade, preserva evidências e evita que a pressa reative uma configuração comprometida. O responsável técnico deve coordenar essa transição com a área de segurança e a liderança operacional.
- Conter: isole o componente afetado e preserve registros disponíveis;
- Classificar: diferencie falha de energia, hardware, rede, software ou segurança cibernética;
- Recuperar: restaure primeiro os serviços definidos na análise de impacto;
- Validar: teste alarmes, acessos, automações, gravações e integrações;
- Comunicar: informe o estado real, as limitações restantes e o responsável pelo acompanhamento;
- Revisar: atualize procedimentos, arquitetura e treinamento após o encerramento.
Em reestruturações mais amplas, o planejamento de migração de sistemas legados ajuda a organizar o inventário, os testes e o retorno controlado sem paralisações na rotina.
Pronto para estruturar o plano de continuidade de segurança da sua empresa?
Não espere um incidente crítico para testar a resiliência dos seus sistemas de segurança. Antes de aprovar novos investimentos, avalie a maturidade da sua operação com um diagnóstico técnico focado em continuidade e resposta rápida.
Fale com a nossa equipe e comece a estruturar seu plano de continuidade da segurança eletrônica.
Perguntas frequentes
O que deve continuar funcionando primeiro?
A prioridade depende do impacto, mas costuma envolver proteção de pessoas, controle de áreas críticas, comunicação de alarmes e preservação de evidências. A análise de impacto deve formalizar essa ordem.
Uma fonte reserva resolve a indisponibilidade?
Uma fonte reserva cobre apenas a dependência elétrica. Servidor, rede, autenticação, armazenamento e equipe também precisam de caminhos alternativos e procedimentos testados.
Quando o procedimento manual deve ser usado?
O procedimento manual entra quando o sistema não confirma acessos, alarmes ou eventos com segurança. A equipe deve registrar a ativação e retornar ao modo automatizado após validação técnica.
Como testar a recuperação sem colocar a operação em risco?
O teste deve ter escopo autorizado, janela definida, responsáveis e critério de interrupção. A equipe simula uma falha controlada, mede tempos e restaura o serviço após validar cada função.
Uma plataforma integrada melhora a continuidade?
Uma plataforma integrada pode reduzir a fragmentação entre alarme, acesso e automação, desde que existam redundâncias e procedimentos para cada dependência. A integração de sistemas na segurança corporativa deve ser avaliada junto com operação degradada e rastreabilidade.